

요청 속도 제한
W&B는 인스턴스 안정성을 유지하기 위해 Dedicated Cloud에서 기본 요청 속도 제한을 적용합니다. 기본값, 제한이 어떻게 강제 적용되는지, 그리고 트레이닝 규모를 확장할 때 더 높은 제한을 요청하는 방법은 요청 속도 제한을 참조하세요.규정 준수
W&B Dedicated Cloud는 다음 규정 준수 프레임워크를 지원합니다.- SOC 2: W&B Dedicated Cloud의 호스팅 플랫폼은 미국공인회계사협회(AICPA) 감사기준위원회(Auditing Standards Board of the American Institute of Certified Public Accountants)에서 발행한 Service and Organization Controls (SOC) 2 Type 2 요구 사항을 충족합니다. SOC 2 보고서는 보안, 가용성, 처리 무결성, 기밀성, 개인정보 보호와 관련된 서비스 조직의 통제를 평가합니다. W&B Dedicated Cloud는 지속적인 규정 준수 여부를 확인하기 위해 정기적으로 내부 및 외부 감사를 받습니다. SOC 2 보고서 및 기타 보안/규정 준수 문서를 요청하려면 W&B Security Portal을 참고하세요.
- HIPAA: 적절하게 구성된 경우 W&B Dedicated Cloud는 1996년 건강보험 이동성 및 책임에 관한 법률(Health Insurance Portability and Accountability Act of 1996, HIPAA)의 요구 사항을 충족합니다. HIPAA 준수는 W&B, 고객, 그리고 배포에 관여하는 모든 타사 서비스가 함께 책임지는 공동 책임입니다. HIPAA 적용 대상 조직은 W&B와 Business Associate Agreement를 체결해 두어야 합니다. 자세한 정보를 요청하려면 W&B Security Portal을 참고하세요.
데이터 보안
Dedicated Cloud는 데이터가 저장되는 위치와 액세스 방식을 제어할 수 있는 여러 메커니즘을 제공합니다. 다음 옵션을 사용하면 자체 저장소를 사용하고, 네트워크 액세스를 제한하며, 인스턴스에 비공개로 연결할 수 있습니다. 보안 저장소 커넥터를 사용하면 인스턴스 및 팀 수준에서 자체 버킷(BYOB)을 사용해 모델, 데이터셋 등의 파일을 저장할 수 있습니다. W&B Multi-tenant Cloud와 마찬가지로 여러 팀에 하나의 버킷을 설정할 수도 있고, 팀별로 별도의 버킷을 사용할 수도 있습니다. 팀에 보안 저장소 커넥터를 설정하지 않으면 W&B가 해당 데이터를 인스턴스 수준 버킷에 저장합니다.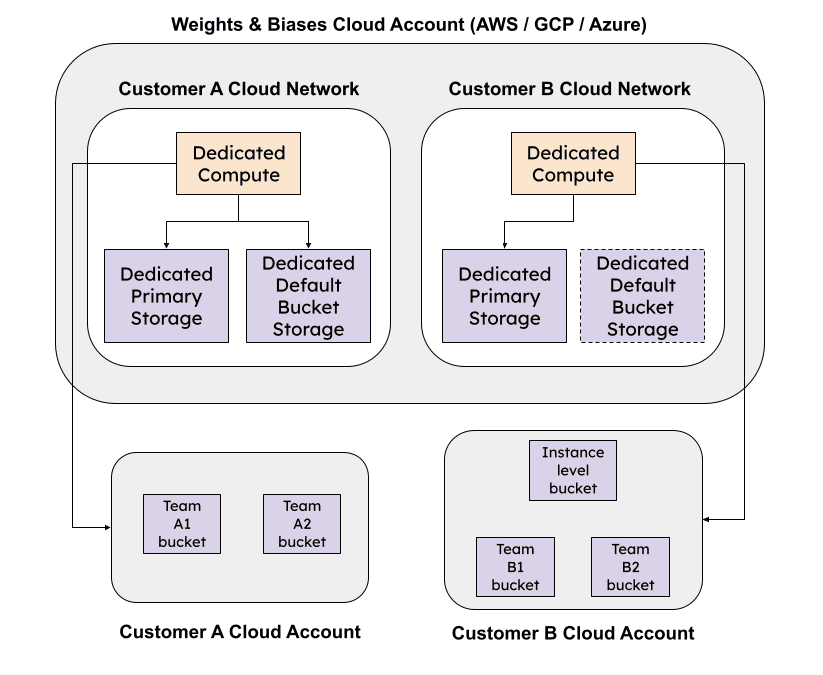
ID 및 액세스 관리(IAM)
W&B 조직에서 안전한 인증과 효과적인 권한 부여를 위해 ID 및 액세스 관리 기능을 사용하세요. Dedicated Cloud 인스턴스에서는 IAM에 대해 다음 기능을 사용할 수 있습니다.- OpenID Connect(OIDC) 기반 SSO 또는 LDAP를 사용해 인증합니다.
- 조직 범위와 팀 내에서 적절한 사용자 역할을 설정합니다.
- restricted projects를 사용해 W&B 프로젝트의 범위를 정의하고, 누가 해당 프로젝트의 W&B run을 보고, 편집하고, 제출할 수 있는지 제한합니다.
- identity federation과 JSON Web Token을 활용해 W&B API에 액세스합니다.
모니터링
감사 로그를 사용해 팀 내 사용자 활동을 추적하고 엔터프라이즈 거버넌스 요구 사항을 충족하세요. 또한 W&B 조직 대시보드에서 사용 중인 Dedicated Cloud 인스턴스의 조직 사용량을 확인할 수 있습니다.유지 관리
W&B Multi-tenant Cloud와 마찬가지로 Dedicated Cloud에서는 W&B 플랫폼을 프로비저닝하고 유지 관리하는 데 따르는 운영 부담과 비용이 발생하지 않습니다. W&B가 Dedicated Cloud에서 업데이트를 관리하는 방식은 서버 릴리스 프로세스를 참고하세요.데이터 보존 정책
기본적으로 Dedicated Cloud 인스턴스는 삭제 후 7일 동안 다음 항목을 보존합니다:- Runs 및 이력
- 미디어, 설정 파일, 로그 파일과 같은 artifact가 아닌 run 파일
- Artifacts 및 artifact 레퍼런스
- 환경 변수
- Helm
데이터 보존 정책을 변경하려면 환경 변수
GORILLA_DATA_RETENTION_PERIOD를 시간 단위의 값으로 설정하세요. 예를 들어, 삭제된 데이터를 14일(336시간) 동안 보존하려면 다음과 같이 설정합니다: